- 第1章認証と認可 ―「誰か」と「何をしてよいか」を分けるログイン済みなのに編集を拒否するのはなぜ? 一つのリクエストを追い、認証・所有者確認・APIの認可を図解します。
- 第2章共通鍵暗号(共有鍵方式)― 同じ秘密で閉じて開く共通鍵・暗号文・nonceを分けて追い、鍵を配る難しさと認証付き暗号の役割を理解します。
- 第3章公開鍵暗号と秘密鍵 ― 配れる鍵、守る鍵公開鍵と秘密鍵のペアを動かして、暗号化・復号・公開鍵の信頼を整理します。「秘密鍵方式」という呼び方の曖昧さも解説。
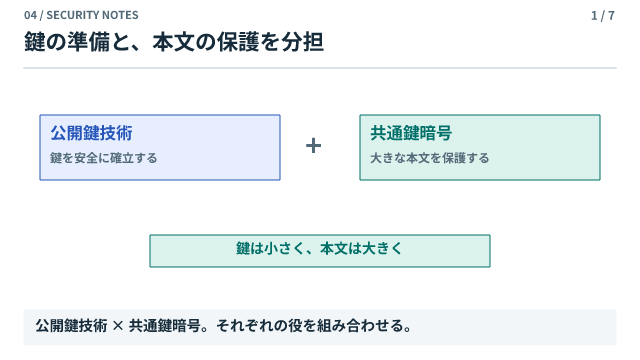
- 第4章ハイブリッド暗号 ― 鍵の準備と本文の保護を分担する鍵を包むモデルからHPKEとTLS 1.3の鍵共有へ。公開鍵技術と共通鍵暗号を組み合わせる理由を図解します。
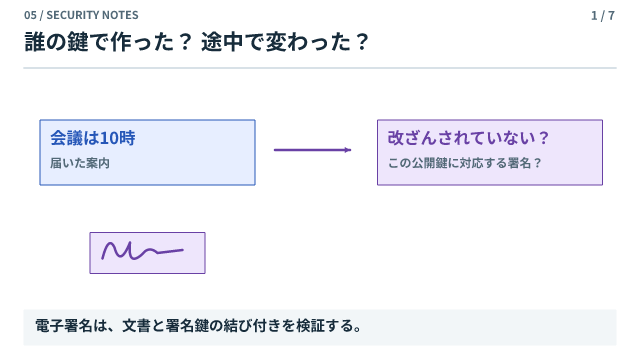
- 第5章電子署名 ― 文書と署名鍵の結び付きを確かめる文書・ハッシュ・秘密鍵・署名・公開鍵を追って、改ざん検知とMACの違いを理解します。
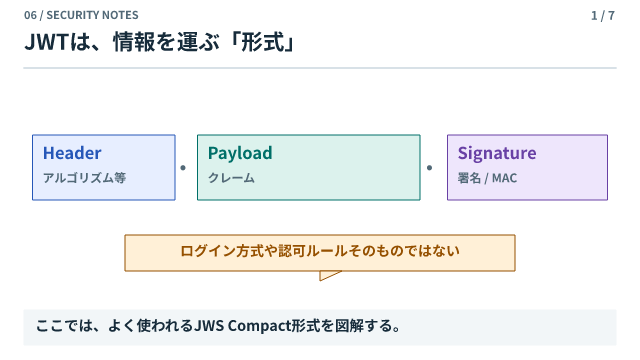
- 第6章JWT ― 読む・検証する・許可するを分ける三つの部分を分解し、クレームへズーム。署名だけで終わらない検証と、期限・ログアウトの違いを解説します。
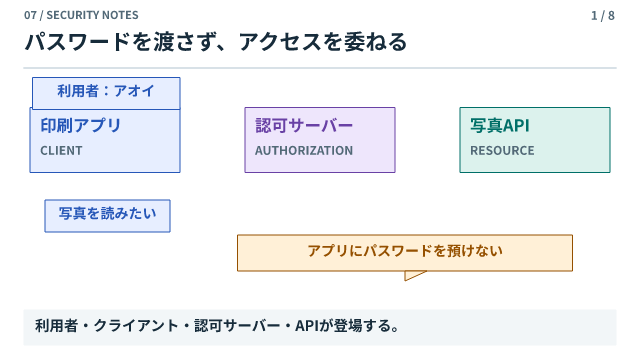
- 第7章OAuth ― パスワードを渡さず、アクセスを委ねるコードフローとPKCEを8コマで。認可コード・アクセストークン・リフレッシュトークンの行き先を追います。
- 第8章OIDC ― OAuthに認証結果を伝える仕組みを足すIDトークンとアクセストークンを色分けし、nonce・issとsub・UserInfoの役割を整理します。
- 第9章CIMD ― client_idを、公開された名刺のURLにするClient ID Metadata Document草案-02を図解。公開・取得・照合・鍵の所持確認を分けて学びます。2026-09-10確認。